Seit dem 28. Oktober klopfen automatisierte Programme an Hunderttausende WordPress-Websites. Sie suchen eine Lücke, die WordPress am selben Tag geschlossen hat. Für die meisten gepflegten Firmenwebsites ist die Sache damit erledigt. Für alle anderen lohnt sich ein kurzer Blick, bevor ihn jemand anderes wirft.
Kurz gesagt
- Die Lücke CVE-2026-119977 steckt im Update-Ablauf von WordPress 4.7 bis 7.1.3. Behoben ist sie in 7.1.4 und in geflickten Versionen aller älteren Zweige.
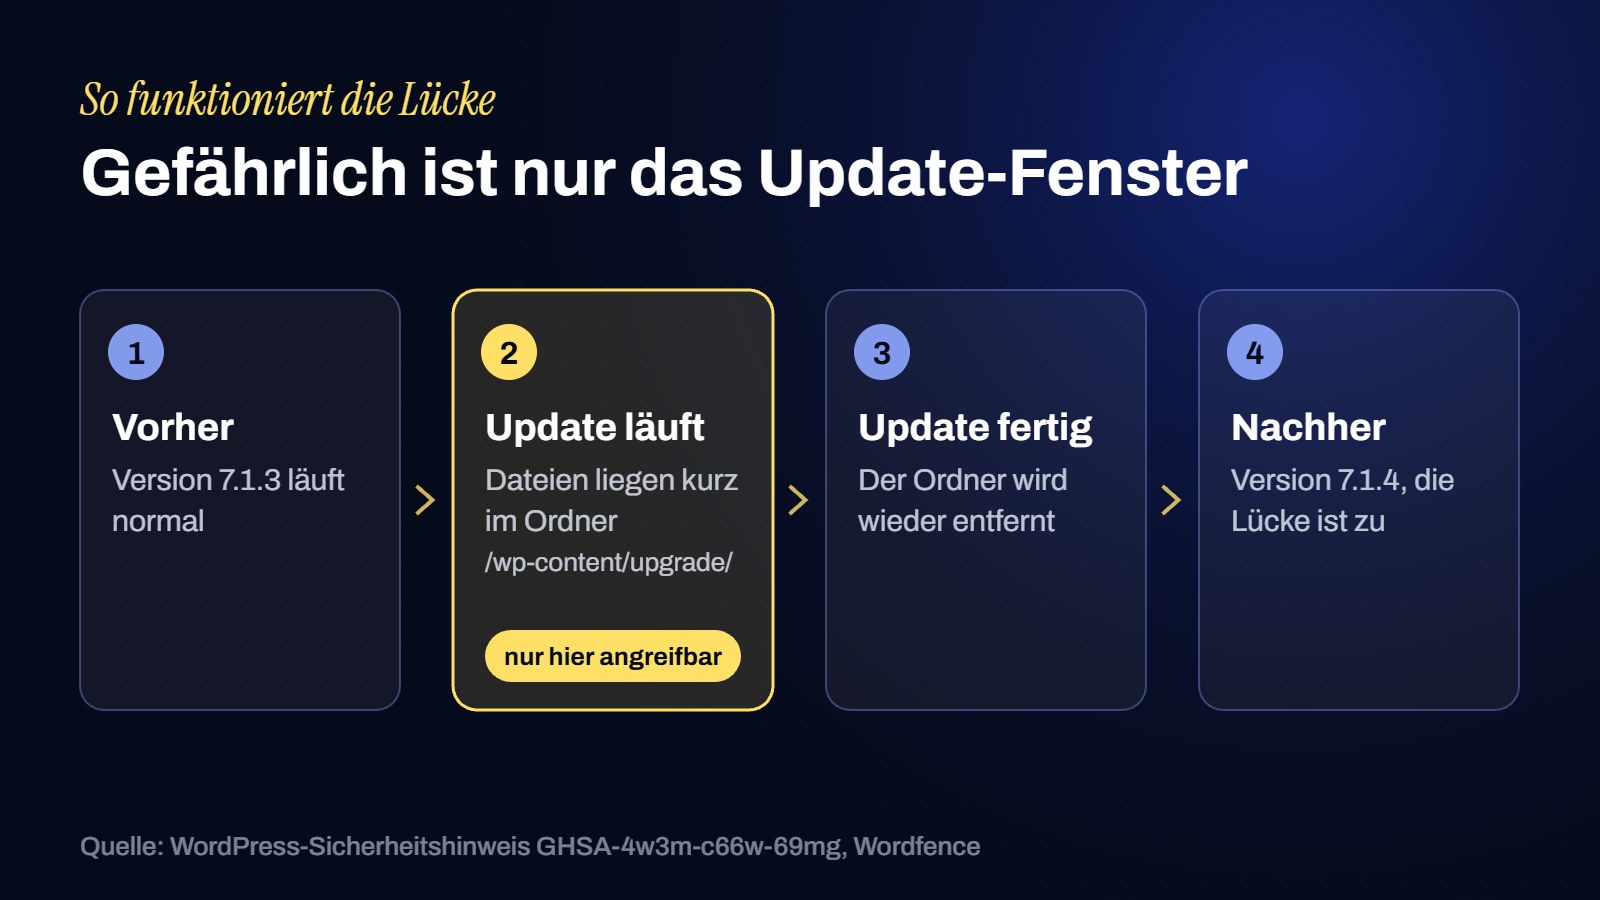
- Ein Angriff gelingt nur im kurzen Moment, in dem ein Update läuft. WordPress stuft die Lücke als «Low» ein, der Sicherheitsanbieter Wordfence mit 8,1 von 10.
- Websites mit automatischen Sicherheitsupdates sind laut Wordfence bereits geschützt. Wer Updates abgeschaltet hat, sollte heute handeln.
Was ist passiert?
Am 28. Oktober 2026 veröffentlichte WordPress die Version 7.1.4 und dazu Sicherheitsupdates für 24 ältere Zweige bis zurück zu 4.7. Die wichtigste Korrektur betrifft einen Fehler, den der Forscher Umut Bayram gemeldet hatte: Bei einem vollständigen Update entpackt WordPress die neuen Dateien kurz in einen vorhersehbaren, öffentlich erreichbaren Ordner. Wer genau in diesem Moment die richtige Adresse aufruft, kann die Installation abschliessen, sich ein eigenes Administratorkonto anlegen und Code auf den Server laden. Ein Passwort braucht er dafür nicht. So steht es im Sicherheitshinweis von WordPress.
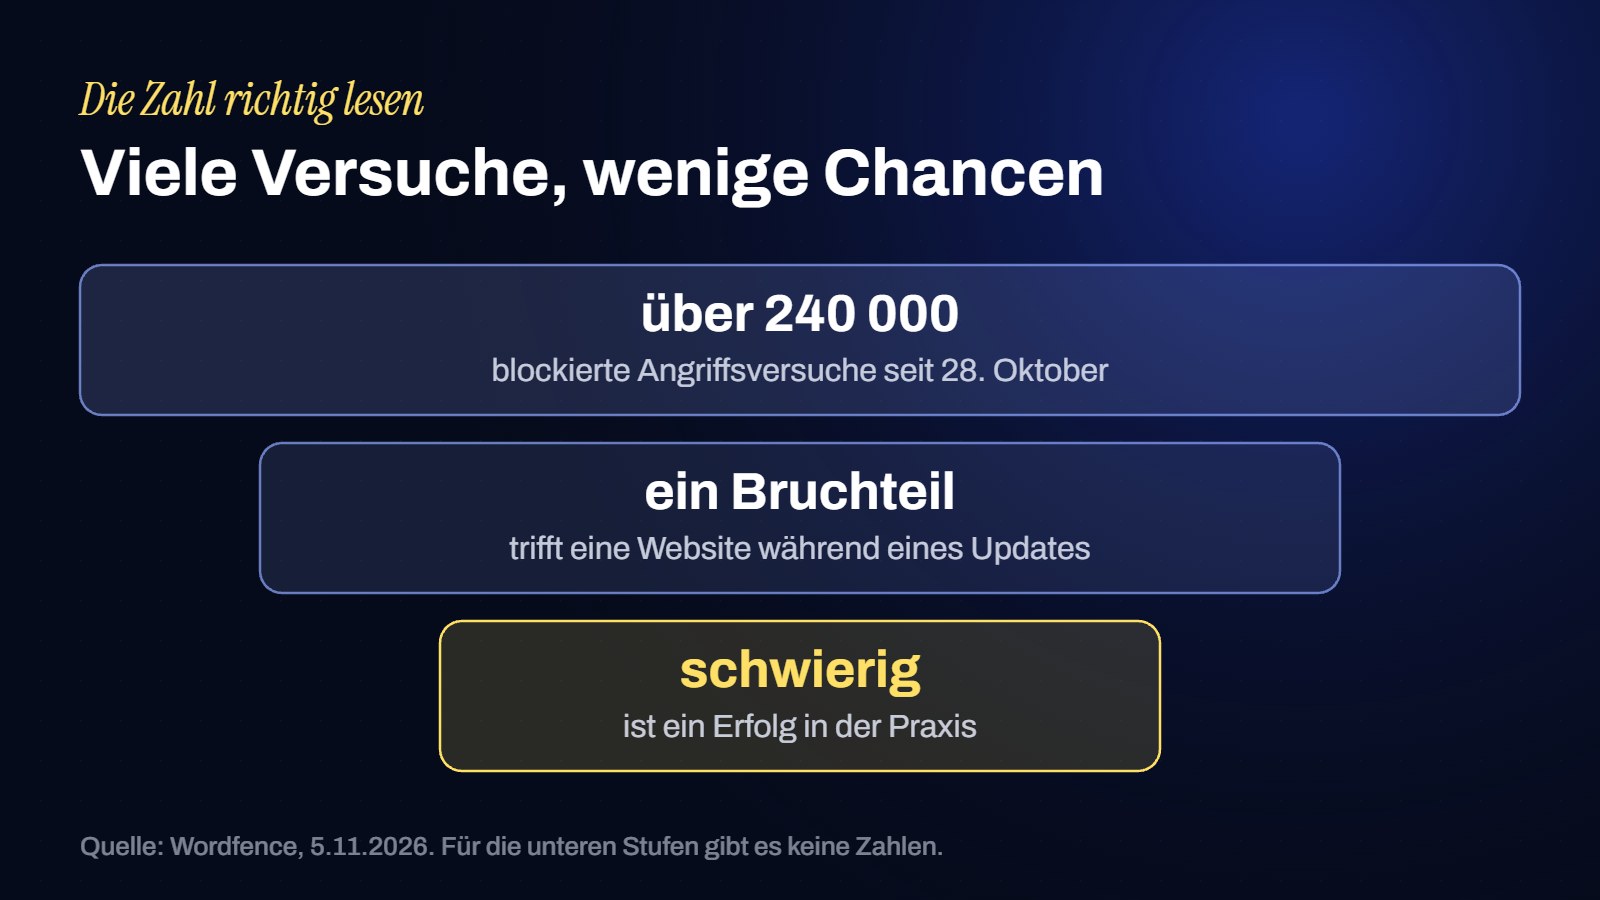
Die US-Cybersicherheitsbehörde CISA nahm die Lücke am 3. November in ihren Katalog aktiv ausgenutzter Schwachstellen auf. Wordfence hat seit dem 28. Oktober über 240 000 Angriffsversuche blockiert, am Spitzentag, dem 30. Oktober, über 74 000.
Wie ernst ist die Lage wirklich?
Die Zahl klingt gewaltig. Sie sagt aber wenig darüber, wie viele Websites tatsächlich übernommen wurden. Wordfence schreibt das selbst: Die meisten Anfragen sind automatisierte Versuche, die blind auf den bekannten Ordner zielen, in der Hoffnung, zufällig während eines Updates anzukommen. Ein erfolgreicher Angriff sei in der Praxis schwierig.
Das ist die beruhigende Hälfte. Die andere: Die Angreifer müssen nicht treffen, sie müssen nur oft genug probieren. Und das Zeitfenster öffnet sich ausgerechnet dann, wenn jemand das Richtige tut und ein Update einspielt. Gefährdet sind deshalb vor allem Websites, die selten und von Hand aktualisiert werden, oft nach Monaten Pause, wenn die Liste der ausstehenden Updates lang ist.
Warum betrifft das Schweizer KMU besonders?
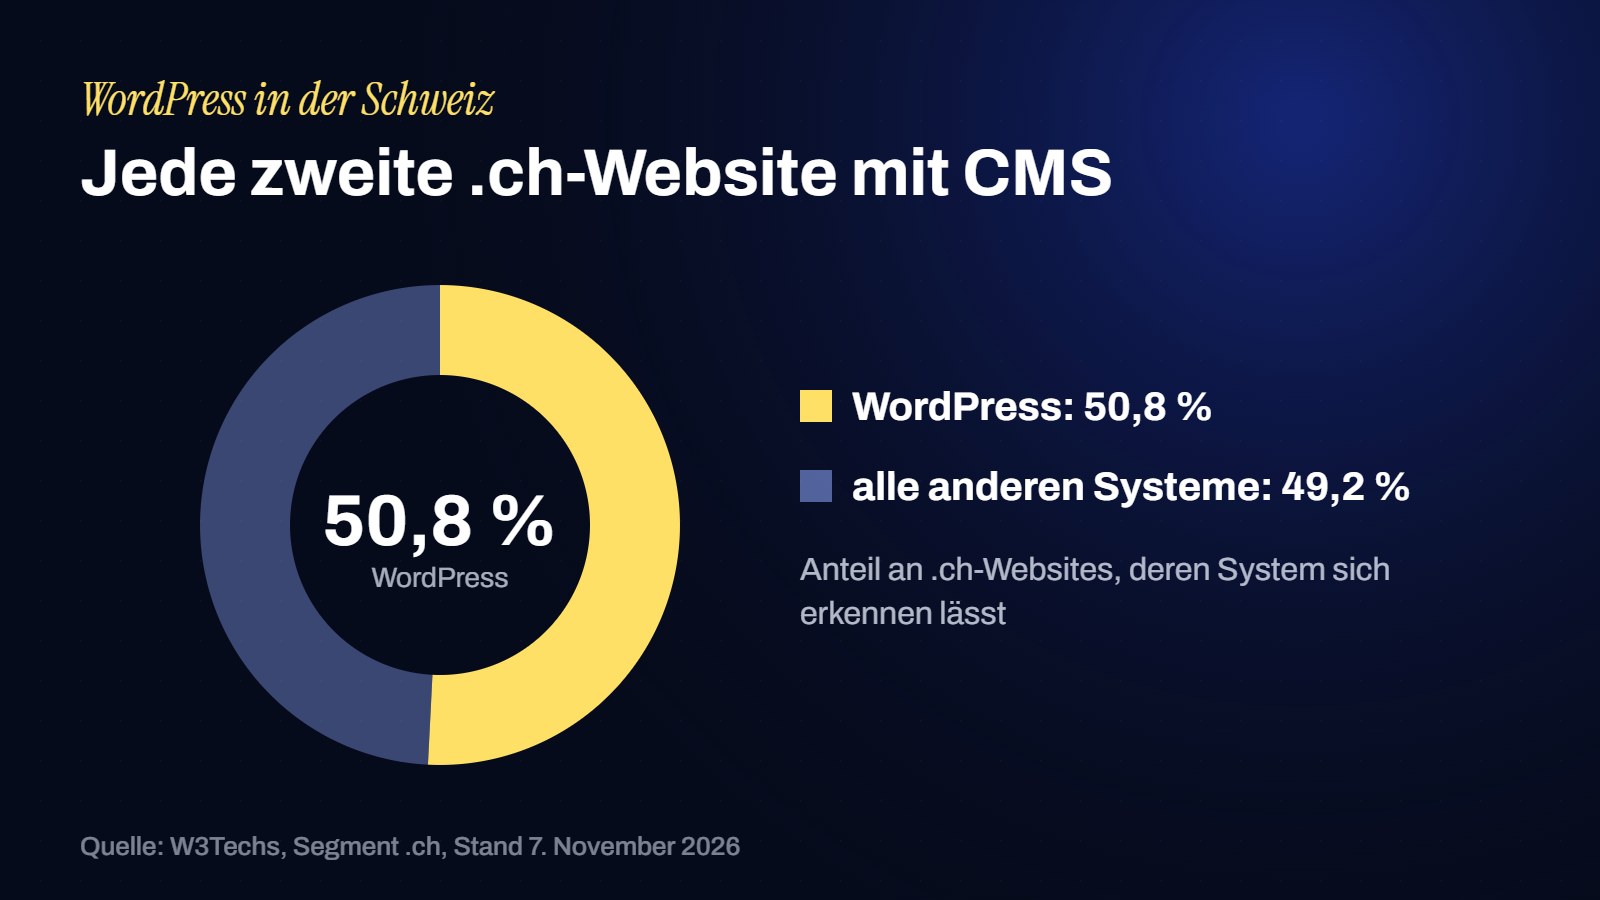
WordPress ist in der Schweiz das mit Abstand verbreitetste System für Websites. Laut W3Techs laufen 50,8 Prozent der .ch-Websites mit bekanntem System darauf. Darunter sind viele Firmenwebsites, die einmal von einer Agentur gebaut und danach kaum mehr angefasst wurden. Das ist kein Vorwurf, sondern Alltag: Die Website läuft, die Kunden finden einen, also gibt es keinen Anlass.
Genau hier liegt der Punkt. Eine Website ist heute Teil der Infrastruktur, wie die Telefonanlage oder die Buchhaltung. Wird sie übernommen, geht es nicht nur um ein verunstaltetes Impressum. Über ein fremdes Admin-Konto lassen sich Kontaktformulare mitlesen, Weiterleitungen auf Betrugsseiten einbauen oder Spam-Seiten anlegen. Google kennzeichnet Websites, die es als gehackt erkennt, in den Suchergebnissen mit einem Warnhinweis. Was über Jahre an Sichtbarkeit bei Google und in KI-Antworten aufgebaut wurde, kann so in wenigen Tagen leiden.
Hinzu kommt das Datenschutzgesetz: Wer Personendaten bearbeitet, muss sie angemessen schützen (Art. 8 DSG), und eine Verletzung der Datensicherheit mit voraussichtlich hohem Risiko ist dem Eidgenössischen Datenschutz- und Öffentlichkeitsbeauftragten zu melden (Art. 24 DSG).
Wie prüfen Sie Ihre Website in zwei Minuten?
- Läuft die Website auf WordPress? Startseite öffnen, Quelltext anzeigen (Ctrl+U, am Mac Cmd+Option+U) und mit Ctrl+F nach «wp-content» suchen. Ein Treffer heisst: WordPress.
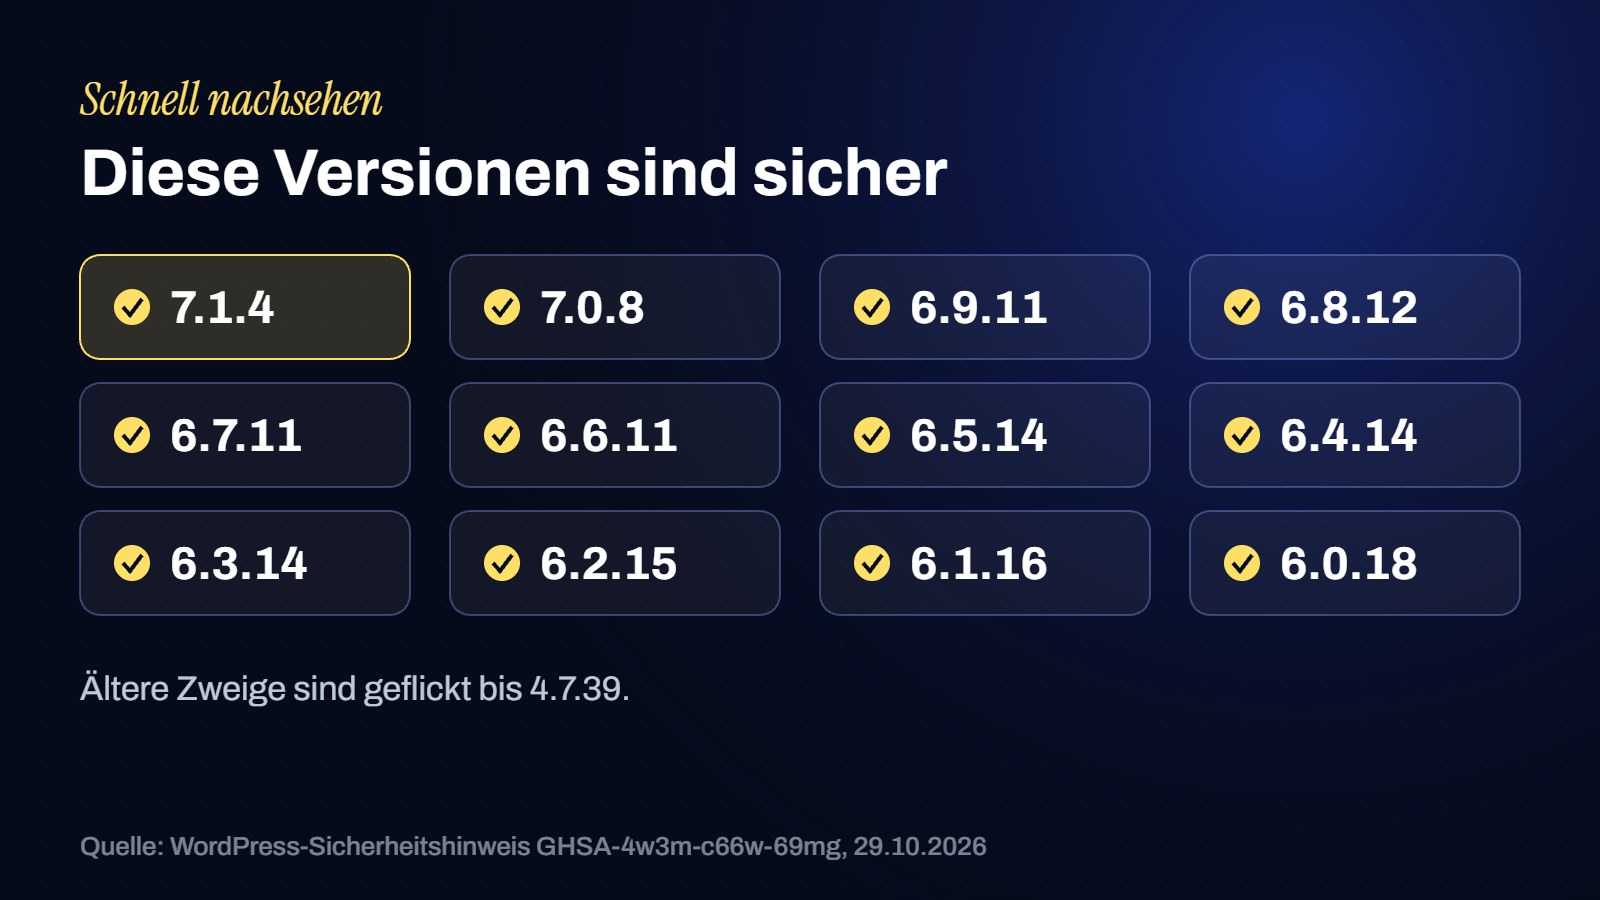
- Version ablesen. Mit Zugang im Backend unter «Dashboard», «Aktualisierungen». Ohne Zugang im Quelltext nach «generator» suchen oder ihrefirma.ch/feed/ aufrufen. Sicher sind 7.1.4, 7.0.8, 6.9.11, 6.8.12 und die geflickten Versionen älterer Zweige. Ist die Nummer versteckt, ist das kein Beweis für Sicherheit, sondern ein Grund nachzufragen.
- Automatische Sicherheitsupdates einschalten. Wer sie aktiviert hatte, ist laut Wordfence bereits geschützt. Viele Agenturen schalten sie ab, um Konflikte mit Plugins zu vermeiden. Für Sicherheitsupdates des Kerns ist das selten eine gute Abwägung.
- Erst das Fenster schliessen, dann aktualisieren. Wer vorsichtig sein will, lässt beim Hoster den Zugriff auf PHP-Dateien im Ordner /wp-content/upgrade/ sperren und spielt danach das Update ein. Wordfence empfiehlt trotzdem, nicht zu warten: Das Fenster ist nur so lange offen wie das Update selbst.
- Spuren suchen. Unbekannte Administratorkonten, neue Plugins oder Zugriffe auf /wp-content/upgrade/ in den Server-Protokollen sind Warnzeichen. Dann gilt: Passwörter ändern, fremde Konten entfernen, aus einer sauberen Sicherung zurückholen.
Und wenn Sie keinen Zugang zum eigenen Backend haben?
Bei vielen KMU liegt das Login bei der Agentur, beim Freelancer oder beim Hoster. Das ist in Ordnung, solange klar ist, wer Updates einspielt und wie schnell. Eine kurze, freundliche Mail genügt:
Betreff: WordPress-Sicherheitsupdate CVE-2026-119977
Guten Tag, können Sie mir kurz schriftlich bestätigen, welche WordPress-Version auf unserer Website läuft, ob automatische Sicherheitsupdates eingeschaltet sind und ob Sie die Server-Protokolle auf Zugriffe unter /wp-content/upgrade/ geprüft haben? Herzlichen Dank.
Bei der Gelegenheit lohnt sich eine zweite Bitte: ein eigenes Administratorkonto für die Geschäftsleitung. Wer die eigene Website nicht betreten kann, kann im Ernstfall nicht einmal ein Passwort ändern. Und wenn auf die Mail tagelang keine Antwort kommt, ist das die eigentliche Erkenntnis dieser Woche.
Die ausführliche Einordnung, auch zur Frage, wer die Verantwortung für die Website trägt, finden Sie bei Leitgrad. Wer zusätzlich den Stand der Servertechnik prüfen will: Unser PHP-Check zeigt, ob Ihr Server die Lücken vom Oktober noch offen hat.
Häufige Fragen
Ist meine Website betroffen?
Betroffen sind WordPress 4.7 bis 7.1.3, sofern nicht bereits die geflickte Version des jeweiligen Zweigs installiert ist.
Welche Version ist sicher?
7.1.4 sowie 7.0.8, 6.9.11, 6.8.12 und die geflickten Versionen aller älteren Zweige bis 4.7.39.
Reicht ein Sicherheits-Plugin?
Nur bedingt. Die Gratisversion von Wordfence erhält die passende Schutzregel erst am 27. November 2026. Verlässlich schützt das Update.
Muss ich einen Angriff melden?
Wenn Personendaten betroffen sind und ein hohes Risiko für die Betroffenen besteht, ja, an den Eidgenössischen Datenschutz- und Öffentlichkeitsbeauftragten. Im Zweifel lohnt sich eine kurze rechtliche Abklärung.
Wie oft sollte eine Firmenwebsite aktualisiert werden?
Sicherheitsupdates des Kerns automatisch, Plugins und Themes mindestens monatlich, jeweils mit einer Sicherung vorher.
Zum Mitnehmen
- Kein Grund zur Panik, aber ein guter Anlass, die Version zu prüfen: Sicher ist 7.1.4 oder die geflickte Version des eigenen Zweigs.
- Automatische Sicherheitsupdates sind der einfachste Schutz. Wer sie abgeschaltet hat, sollte die Gründe kennen.
- Klären Sie schriftlich, wer Ihre Website aktualisiert, und lassen Sie sich einen eigenen Zugang geben.
Quellen: WordPress-Sicherheitshinweis GHSA-4w3m-c66w-69mg (29.10.2026) · Wordfence (5.11.2026) · CISA, Known Exploited Vulnerabilities (3.11.2026) · W3Techs (Stand 7.11.2026) · DSG, Art. 8 und 24 · Einordnung: Leitgrad
Merag Shahzad
Gründer von Meit. Seit 2006 im Marketing, rund 20 Jahre Erfahrung mit WordPress. Mit Meit sorgt er dafür, dass Schweizer KMU bei Google und in KI-Antworten gefunden werden.
SEO und GEO, laufend betreut
Bleibt bei Ihrer Website zu viel liegen?
Updates, Ladezeit, Rankings bei Google und die Frage, ob ChatGPT, Gemini und Perplexity Ihre Firma nennen: Wir betreuen das für Schweizer KMU laufend und melden uns, bevor etwas liegen bleibt.
- Technische Pflege und Sicherheitsupdates, dokumentiert
- SEO und GEO: sichtbar bei Google und in KI-Antworten
- Ein fester Ansprechpartner, der sich meldet, bevor Sie fragen müssen
Weiterlesen